HighLights:
- एसबीआई के 3,897 ग्राहकों की व्यक्तिगत जानकारी डार्क वेब पर मिलने का मामला सामने आया
- डिफेंस साइबर एजेंसी, CERT-In और थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर से मिली सूचना के बाद जांच शुरू हुई
- नाम, मोबाइल नंबर, जन्मतिथि, ईमेल, आवासीय पता, ब्रांच और अन्य बैंकिंग संबंधी जानकारियां प्रभावित रिकॉर्ड में मिलीं
- प्रारंभिक विश्लेषण में करीब 3.75 लाख रिकॉर्ड में से 3,897 में व्यक्तिगत पहचान योग्य जानकारी मिली
- एसबीआई ने कहा है कि घटना का उसके मुख्य कामकाज और वित्तीय प्रदर्शन पर कोई बड़ा प्रभाव नहीं पड़ा है
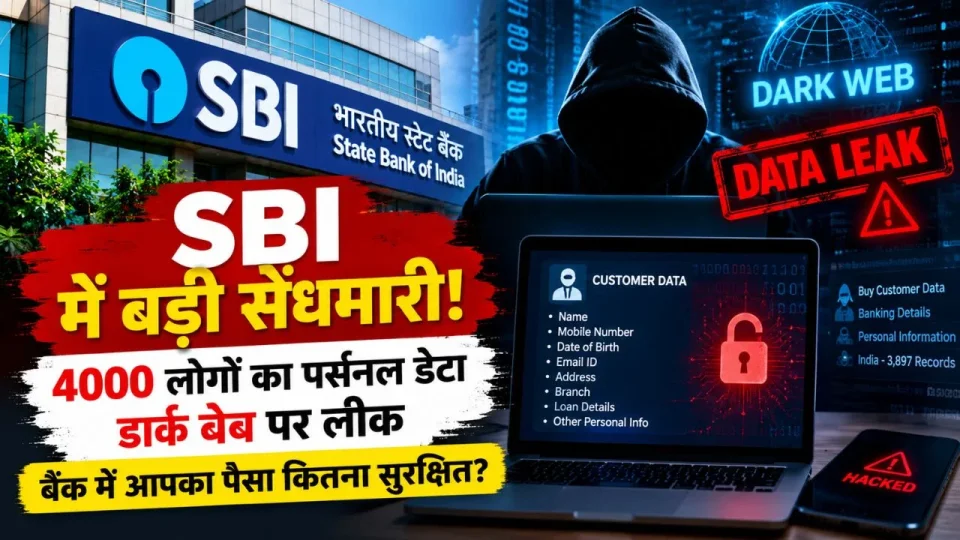
नई दिल्ली (Threesocieties.com Desk): देश के सबसे बड़े सार्वजनिक क्षेत्र के बैंक स्टेट बैंक ऑफ इंडिया (SBI) के ग्राहकों की व्यक्तिगत जानकारी डार्क वेब पर उजागर होने का मामला सामने आया है। बैंक ने स्टॉक एक्सचेंजों को दी गई जानकारी में बताया है कि प्रारंभिक जांच के दौरान करीब 3.75 लाख रिकॉर्ड का विश्लेषण किया गया, जिनमें 3,897 रिकॉर्ड में ग्राहकों की व्यक्तिगत पहचान से जुड़ी जानकारी पाई गई। इस घटना ने बैंकिंग डेटा की सुरक्षा और ग्राहकों की गोपनीयता को लेकर गंभीर सवाल खड़े कर दिए हैं।
यह मामला तब सामने आया, जब हैकर ग्रुप 'Siriusim' की ओर से कथित तौर पर एसबीआई के ग्राहकों से जुड़ा डेटा उपलब्ध होने का दावा किया गया। बैंक को 16 अक्टूबर 2026 को थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और भारतीय कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) से इस संभावित डेटा एक्सपोजर के बारे में अलर्ट मिला था। इसके बाद बैंक ने साइबर सुरक्षा से जुड़े प्रोटोकॉल सक्रिय किए और मामले की जांच शुरू कर दी।
फिलहाल बैंक यह पता लगाने में जुटा है कि डेटा कहां से आया, उसकी प्रामाणिकता कितनी है और इस घटना का वास्तविक दायरा क्या है। बैंक ने यह भी कहा है कि इस घटना का उसके मुख्य कारोबारी संचालन, वित्तीय प्रदर्शन और कारोबार की निरंतरता पर कोई महत्वपूर्ण प्रभाव नहीं पड़ा है। हालांकि, ग्राहकों के व्यक्तिगत डेटा के उजागर होने से ऑनलाइन धोखाधड़ी और पहचान के दुरुपयोग का जोखिम बढ़ सकता है। <Cite refs={["turn792439news13","turn792439search0","turn792439news14"]}/>
SBI Data Leak: कितने ग्राहकों की जानकारी हुई लीक?
एसबीआई की ओर से स्टॉक एक्सचेंजों को दी गई जानकारी के अनुसार, डार्क वेब पर उपलब्ध करीब 3.75 लाख रिकॉर्ड की प्रारंभिक जांच की गई। इस विश्लेषण में 3,897 रिकॉर्ड में व्यक्तिगत पहचान योग्य जानकारी (Personally Identifiable Information यानी PII) पाई गई। यहां ध्यान देने वाली बात है कि 3.75 लाख रिकॉर्ड और 3,897 प्रभावित रिकॉर्ड एक ही संख्या नहीं हैं। पहली संख्या प्रारंभिक जांच में देखे गए रिकॉर्ड का दायरा बताती है, जबकि दूसरी संख्या उन रिकॉर्ड की है जिनमें व्यक्तिगत जानकारी की पहचान की गई।
बैंक ने अभी तक डेटा के वास्तविक स्रोत और पूरे मामले की सीमा को लेकर विस्तृत निष्कर्ष सार्वजनिक नहीं किया है। इसलिए यह मान लेना सही नहीं होगा कि डार्क वेब पर मौजूद सभी रिकॉर्ड एसबीआई के ग्राहकों के हैं या सभी रिकॉर्ड की प्रामाणिकता की पुष्टि हो चुकी है। हैकर ग्रुप की ओर से बड़े डेटा सेट और दस्तावेजों तक पहुंच का दावा भी किया गया है। हालांकि, इस दावे और बैंक की ओर से प्रारंभिक जांच में पहचाने गए रिकॉर्ड के बीच अंतर को समझना जरूरी है।
नाम, मोबाइल नंबर, जन्मतिथि और पता सहित कौन-सा डेटा हुआ उजागर?
एसबीआई की प्रारंभिक जांच में प्रभावित रिकॉर्ड के भीतर ग्राहकों की व्यक्तिगत पहचान से जुड़ी कई तरह की जानकारियां पाई गई हैं। इनमें प्रमुख रूप से शामिल हैं:
ग्राहकों के नाम
रजिस्टर्ड मोबाइल नंबर
जन्मतिथि
जेंडर
ईमेल एड्रेस
आवासीय पता
बैंक ब्रांच से संबंधित जानकारी
ग्राहक पहचान संख्या यानी CIF से जुड़ी जानकारी
लीड आईडी और लोन संबंधी रिकॉर्ड की जानकारियां
इस तरह की जानकारी किसी व्यक्ति की पहचान करने और उससे संपर्क स्थापित करने के लिए इस्तेमाल की जा सकती है। यदि कोई साइबर अपराधी किसी ग्राहक का नाम, मोबाइल नंबर, जन्मतिथि, पता और बैंक से जुड़ी दूसरी जानकारी हासिल कर लेता है, तो वह बैंक अधिकारी बनकर संपर्क करने की कोशिश कर सकता है। ऐसी स्थिति में ग्राहक को भरोसा दिलाना आसान हो सकता है कि फोन करने वाला व्यक्ति बैंक का वास्तविक प्रतिनिधि है। इसके बाद साइबर अपराधी KYC अपडेट, खाते को ब्लॉक करने, लोन की किस्त, रिफंड या किसी संदिग्ध ट्रांजैक्शन का बहाना बनाकर संवेदनशील जानकारी हासिल करने की कोशिश कर सकते हैं। हालांकि, उपलब्ध जानकारी से यह निष्कर्ष नहीं निकाला जा सकता कि हर प्रभावित ग्राहक का पासवर्ड, PIN या OTP भी लीक हुआ है। एसबीआई की ओर से बताई गई प्रभावित जानकारियों और अतिरिक्त दावों के बीच अंतर बनाए रखना जरूरी है।
डार्क वेब क्या है और वहां डेटा पहुंचने से खतरा क्यों बढ़ता है?
डार्क वेब इंटरनेट का ऐसा हिस्सा है, जिसे सामान्य वेब ब्राउजर और सर्च इंजन के जरिए सीधे एक्सेस नहीं किया जा सकता। इसका इस्तेमाल वैध गोपनीय गतिविधियों के लिए भी हो सकता है, लेकिन साइबर अपराधियों के बीच चोरी किए गए डेटा, लॉगिन क्रेडेंशियल और अन्य संवेदनशील जानकारियों की खरीद-बिक्री के लिए भी इसका इस्तेमाल किया जाता है।अगर किसी ग्राहक की व्यक्तिगत जानकारी डार्क वेब पर उपलब्ध हो जाती है, तो इसका मतलब यह नहीं है कि उसके बैंक खाते से पैसे निकल चुके हैं। लेकिन इससे ग्राहक को निशाना बनाकर धोखाधड़ी करने का खतरा बढ़ सकता है।
उदाहरण के लिए, किसी व्यक्ति को फोन करके कहा जा सकता है कि उसके खाते में संदिग्ध ट्रांजैक्शन हुआ है या उसका लोन आवेदन अधूरा है। फोन करने वाला व्यक्ति ग्राहक की कुछ वास्तविक जानकारियां बताकर उसका विश्वास जीतने की कोशिश कर सकता है। इसके बाद उससे OTP, ATM PIN, इंटरनेट बैंकिंग पासवर्ड या UPI PIN मांगा जा सकता है। यदि ग्राहक ऐसी जानकारी साझा कर देता है या किसी फर्जी लिंक पर जाकर अपने बैंकिंग क्रेडेंशियल दर्ज कर देता है, तो उसके खाते से अनधिकृत ट्रांजैक्शन होने का खतरा बढ़ सकता है। यही वजह है कि व्यक्तिगत डेटा का लीक होना केवल गोपनीयता का मामला नहीं है, बल्कि यह वित्तीय धोखाधड़ी का रास्ता भी खोल सकता है।
क्या एसबीआई में आपका पैसा सुरक्षित है?
इस मामले में ग्राहकों का सबसे बड़ा सवाल यही है कि क्या उनके बैंक खाते में जमा रकम सुरक्षित है। एसबीआई ने स्पष्ट किया है कि इस साइबर घटना का उसके मुख्य कारोबारी संचालन, वित्तीय प्रदर्शन और कारोबार की निरंतरता पर कोई महत्वपूर्ण प्रभाव नहीं पड़ा है। बैंक ने ग्राहकों की वित्तीय परिसंपत्तियों और डेटा की सुरक्षा को अपनी प्राथमिकता बताया है। लेकिन इस बयान को समझते समय दो अलग-अलग बातों पर ध्यान देना जरूरी है।
पहली बात: डेटा लीक और खाते से पैसा चोरी होना अलग-अलग घटनाएं हैं।
किसी ग्राहक का नाम, मोबाइल नंबर, ईमेल या पता उजागर होने से अपने आप उसके बैंक खाते से पैसा नहीं निकल जाता। उपलब्ध जानकारी में यह पुष्टि नहीं हुई है कि इस घटना के कारण प्रभावित ग्राहकों के खातों से रकम निकाली गई है।
दूसरी बात: व्यक्तिगत जानकारी का दुरुपयोग वित्तीय जोखिम बढ़ा सकता है।
अगर साइबर अपराधियों के पास ग्राहक की वास्तविक व्यक्तिगत जानकारी है, तो वे फर्जी बैंक अधिकारी बनकर संपर्क कर सकते हैं। वे ग्राहक को डराकर या झांसे में लेकर OTP, PIN, पासवर्ड या अन्य गोपनीय जानकारी हासिल करने की कोशिश कर सकते हैं। इसलिए केवल बैंक के आश्वासन पर निर्भर रहने के बजाय ग्राहकों को भी अपने खाते की सुरक्षा के लिए सतर्क रहना चाहिए। नियमित रूप से बैंक स्टेटमेंट और ट्रांजैक्शन अलर्ट की जांच करना, संदिग्ध गतिविधियों की तुरंत रिपोर्ट करना और किसी के साथ गोपनीय बैंकिंग जानकारी साझा नहीं करना जरूरी है।
ध्यान रखें: फिलहाल उपलब्ध जानकारी से यह नहीं कहा जा सकता कि एसबीआई के सभी ग्राहक प्रभावित हुए हैं या सभी प्रभावित ग्राहकों के बैंक खातों में किसी तरह की वित्तीय गड़बड़ी हुई है।
हैकर ग्रुप Siriusim के दावे के बाद कैसे शुरू हुई जांच?
यह मामला हैकर ग्रुप 'Siriusim' के कथित दावे के बाद चर्चा में आया। ग्रुप की ओर से एसबीआई से संबंधित बड़े डेटा सेट तक पहुंच होने की बात कही गई थी। इसके बाद 16 अक्टूबर 2026 को थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और CERT-In से बैंक को संभावित डेटा एक्सपोजर के बारे में अलर्ट मिला। एसबीआई ने मामले की गंभीरता को देखते हुए साइबर इंसिडेंट रिस्पॉन्स और कंटेनमेंट प्रोटोकॉल सक्रिय किए। साथ ही, विस्तृत जांच के लिए CERT-In द्वारा सूचीबद्ध स्वतंत्र साइबर सुरक्षा एजेंसी को नियुक्त किया गया।
इस जांच के प्रमुख उद्देश्य हैं:
डेटा की प्रामाणिकता की जांच: यह पता लगाना कि डार्क वेब पर उपलब्ध रिकॉर्ड वास्तव में एसबीआई के ग्राहकों से संबंधित हैं या नहीं।
डेटा के स्रोत का पता लगाना: यह समझना कि जानकारी कहां से आई और किस स्तर पर सुरक्षा में चूक हुई।
प्रभावित ग्राहकों की पहचान: यह निर्धारित करना कि किन ग्राहकों की व्यक्तिगत जानकारी उजागर हुई है।
जोखिम का आकलन: यह पता लगाना कि डेटा का दुरुपयोग किस प्रकार किया जा सकता है।
सुधारात्मक कदम: भविष्य में ऐसी घटनाओं को रोकने के लिए आवश्यक तकनीकी और सुरक्षा उपाय लागू करना।
जांच पूरी होने के बाद ही डेटा लीक के वास्तविक कारण और व्यापक प्रभाव के बारे में अधिक स्पष्ट जानकारी सामने आ सकेगी।
SBI ग्राहकों को अभी कौन-से 7 काम करने चाहिए?
डेटा लीक की खबर के बाद ग्राहकों को घबराने की जरूरत नहीं है, लेकिन सतर्क रहना बेहद जरूरी है। खास तौर पर यदि कोई व्यक्ति बैंक के नाम पर कॉल या मैसेज करके गोपनीय जानकारी मांगता है, तो सावधानी बरतनी चाहिए।
1. बैंक स्टेटमेंट की जांच करें
अपने सेविंग अकाउंट, करंट अकाउंट और अन्य बैंकिंग खातों के ट्रांजैक्शन नियमित रूप से देखें। किसी अनजान ट्रांजैक्शन या संदिग्ध डेबिट की जानकारी मिलते ही बैंक को सूचित करें।
2. OTP किसी के साथ साझा न करें
बैंक अधिकारी होने का दावा करने वाला व्यक्ति भी यदि OTP मांगता है, तो उसे साझा न करें। इसी तरह ATM PIN, UPI PIN और इंटरनेट बैंकिंग पासवर्ड भी गोपनीय रखें।
3. संदिग्ध लिंक पर क्लिक न करें
KYC अपडेट, रिवॉर्ड, लोन मंजूरी, रिफंड या खाते को बंद करने की धमकी देने वाले संदेशों में दिए गए लिंक पर बिना जांच किए क्लिक न करें। बैंकिंग सेवाओं के लिए आधिकारिक वेबसाइट या भरोसेमंद ऐप का ही इस्तेमाल करें।
4. अनजान ऐप इंस्टॉल न करें
यदि कोई व्यक्ति बैंकिंग समस्या ठीक करने के नाम पर स्क्रीन-शेयरिंग या रिमोट-एक्सेस ऐप डाउनलोड करने को कहता है, तो सावधान रहें। ऐसे ऐप का गलत इस्तेमाल करके साइबर अपराधी आपकी गतिविधियां देख सकते हैं या डिवाइस तक अनधिकृत पहुंच पाने की कोशिश कर सकते हैं।
5. बैंकिंग पासवर्ड की सुरक्षा मजबूत रखें
यदि आपको लगता है कि आपका पासवर्ड किसी अन्य व्यक्ति के पास पहुंच गया है, तो आधिकारिक बैंकिंग चैनल के माध्यम से उसे बदलें। अलग-अलग सेवाओं के लिए एक ही पासवर्ड इस्तेमाल करने से बचें।
6. बैंक के आधिकारिक माध्यम से शिकायत करें
किसी संदिग्ध कॉल, संदेश या ट्रांजैक्शन की सूचना देने के लिए एसबीआई की आधिकारिक वेबसाइट, ऐप या सत्यापित ग्राहक सेवा माध्यम का इस्तेमाल करें। इंटरनेट पर मिले अनजान फोन नंबरों पर भरोसा न करें।
7. वित्तीय धोखाधड़ी होने पर तुरंत कार्रवाई करें
यदि आपके खाते से अनधिकृत ट्रांजैक्शन होता है, तो तुरंत बैंक को सूचना दें और भारत के राष्ट्रीय साइबर अपराध हेल्पलाइन नंबर 1930 पर संपर्क करें। ऑनलाइन शिकायत के लिए सरकारी पोर्टल cybercrime.gov.in का इस्तेमाल किया जा सकता है। जितनी जल्दी शिकायत की जाएगी, उतनी जल्दी संबंधित एजेंसियों को कार्रवाई करने का अवसर मिल सकता है। हालांकि, रकम वापस मिलने की गारंटी नहीं होती।
बैंकिंग सेक्टर में साइबर सुरक्षा की चुनौती
डिजिटल बैंकिंग के विस्तार के साथ बैंकों के सामने ग्राहकों की जानकारी सुरक्षित रखने की चुनौती भी बढ़ी है। मोबाइल बैंकिंग, इंटरनेट बैंकिंग, डिजिटल भुगतान और ऑनलाइन लोन आवेदन जैसी सेवाओं में बड़ी मात्रा में व्यक्तिगत डेटा का इस्तेमाल होता है। ऐसे में डेटा की सुरक्षा केवल बैंक के तकनीकी सिस्टम तक सीमित नहीं है। इसमें कर्मचारियों की पहुंच, तीसरे पक्ष के सेवा प्रदाता, डेटा स्टोरेज, एक्सेस कंट्रोल, निगरानी व्यवस्था और साइबर हमलों का समय पर पता लगाने की क्षमता भी महत्वपूर्ण होती है।
एसबीआई के मौजूदा मामले में जांच के बाद ही यह स्पष्ट हो सकेगा कि डेटा किस स्रोत से बाहर आया और क्या किसी तकनीकी खामी, अनधिकृत पहुंच या किसी अन्य कारण की भूमिका रही। बैंकिंग संस्थानों के लिए जरूरी है कि वे साइबर सुरक्षा के नियमित परीक्षण, संदिग्ध गतिविधियों की निगरानी और संवेदनशील डेटा तक सीमित पहुंच जैसे उपायों को प्रभावी ढंग से लागू करें।